OpenAI zet wachtwoorden opzij: Advanced Account Security maakt ChatGPT-accounts phishing-resistent
OpenAI heeft een nieuwe optie uitgerold voor mensen die extra risico lopen op digitale aanvallen: Advanced Account Security voor ChatGPT-accounts. Het klinkt als een ‘instellingetje’, maar de impact is groot: het dwingt phishing-resistente inlogmethoden af en maakt account-herstel bewust lastiger. Dat is relevant nu AI-accounts steeds vaker gevoelige context bevatten (werk, bronnen, klantdata) en steeds vaker gekoppeld zijn aan tools en workflows.
Wat is Advanced Account Security precies?
Volgens OpenAI is Advanced Account Security een opt-in beveiligingsmodus die een set strengere maatregelen bundelt tegen account takeover. OpenAI noemt daarbij expliciet doelgroepen zoals journalisten, dissidenten, onderzoekers en ‘security-conscious’ gebruikers.
De kern: je schakelt over naar aanmeldmethoden die veel minder gevoelig zijn voor phishing dan wachtwoorden. Dat sluit aan bij het advies van CISA, dat uitlegt dat multi-factor authentication (MFA) de kans op misbruik sterk verlaagt omdat één gelekt geheim niet genoeg is.
De belangrijkste veranderingen (en de trade-off)
OpenAI beschrijft vier concrete ingrepen:
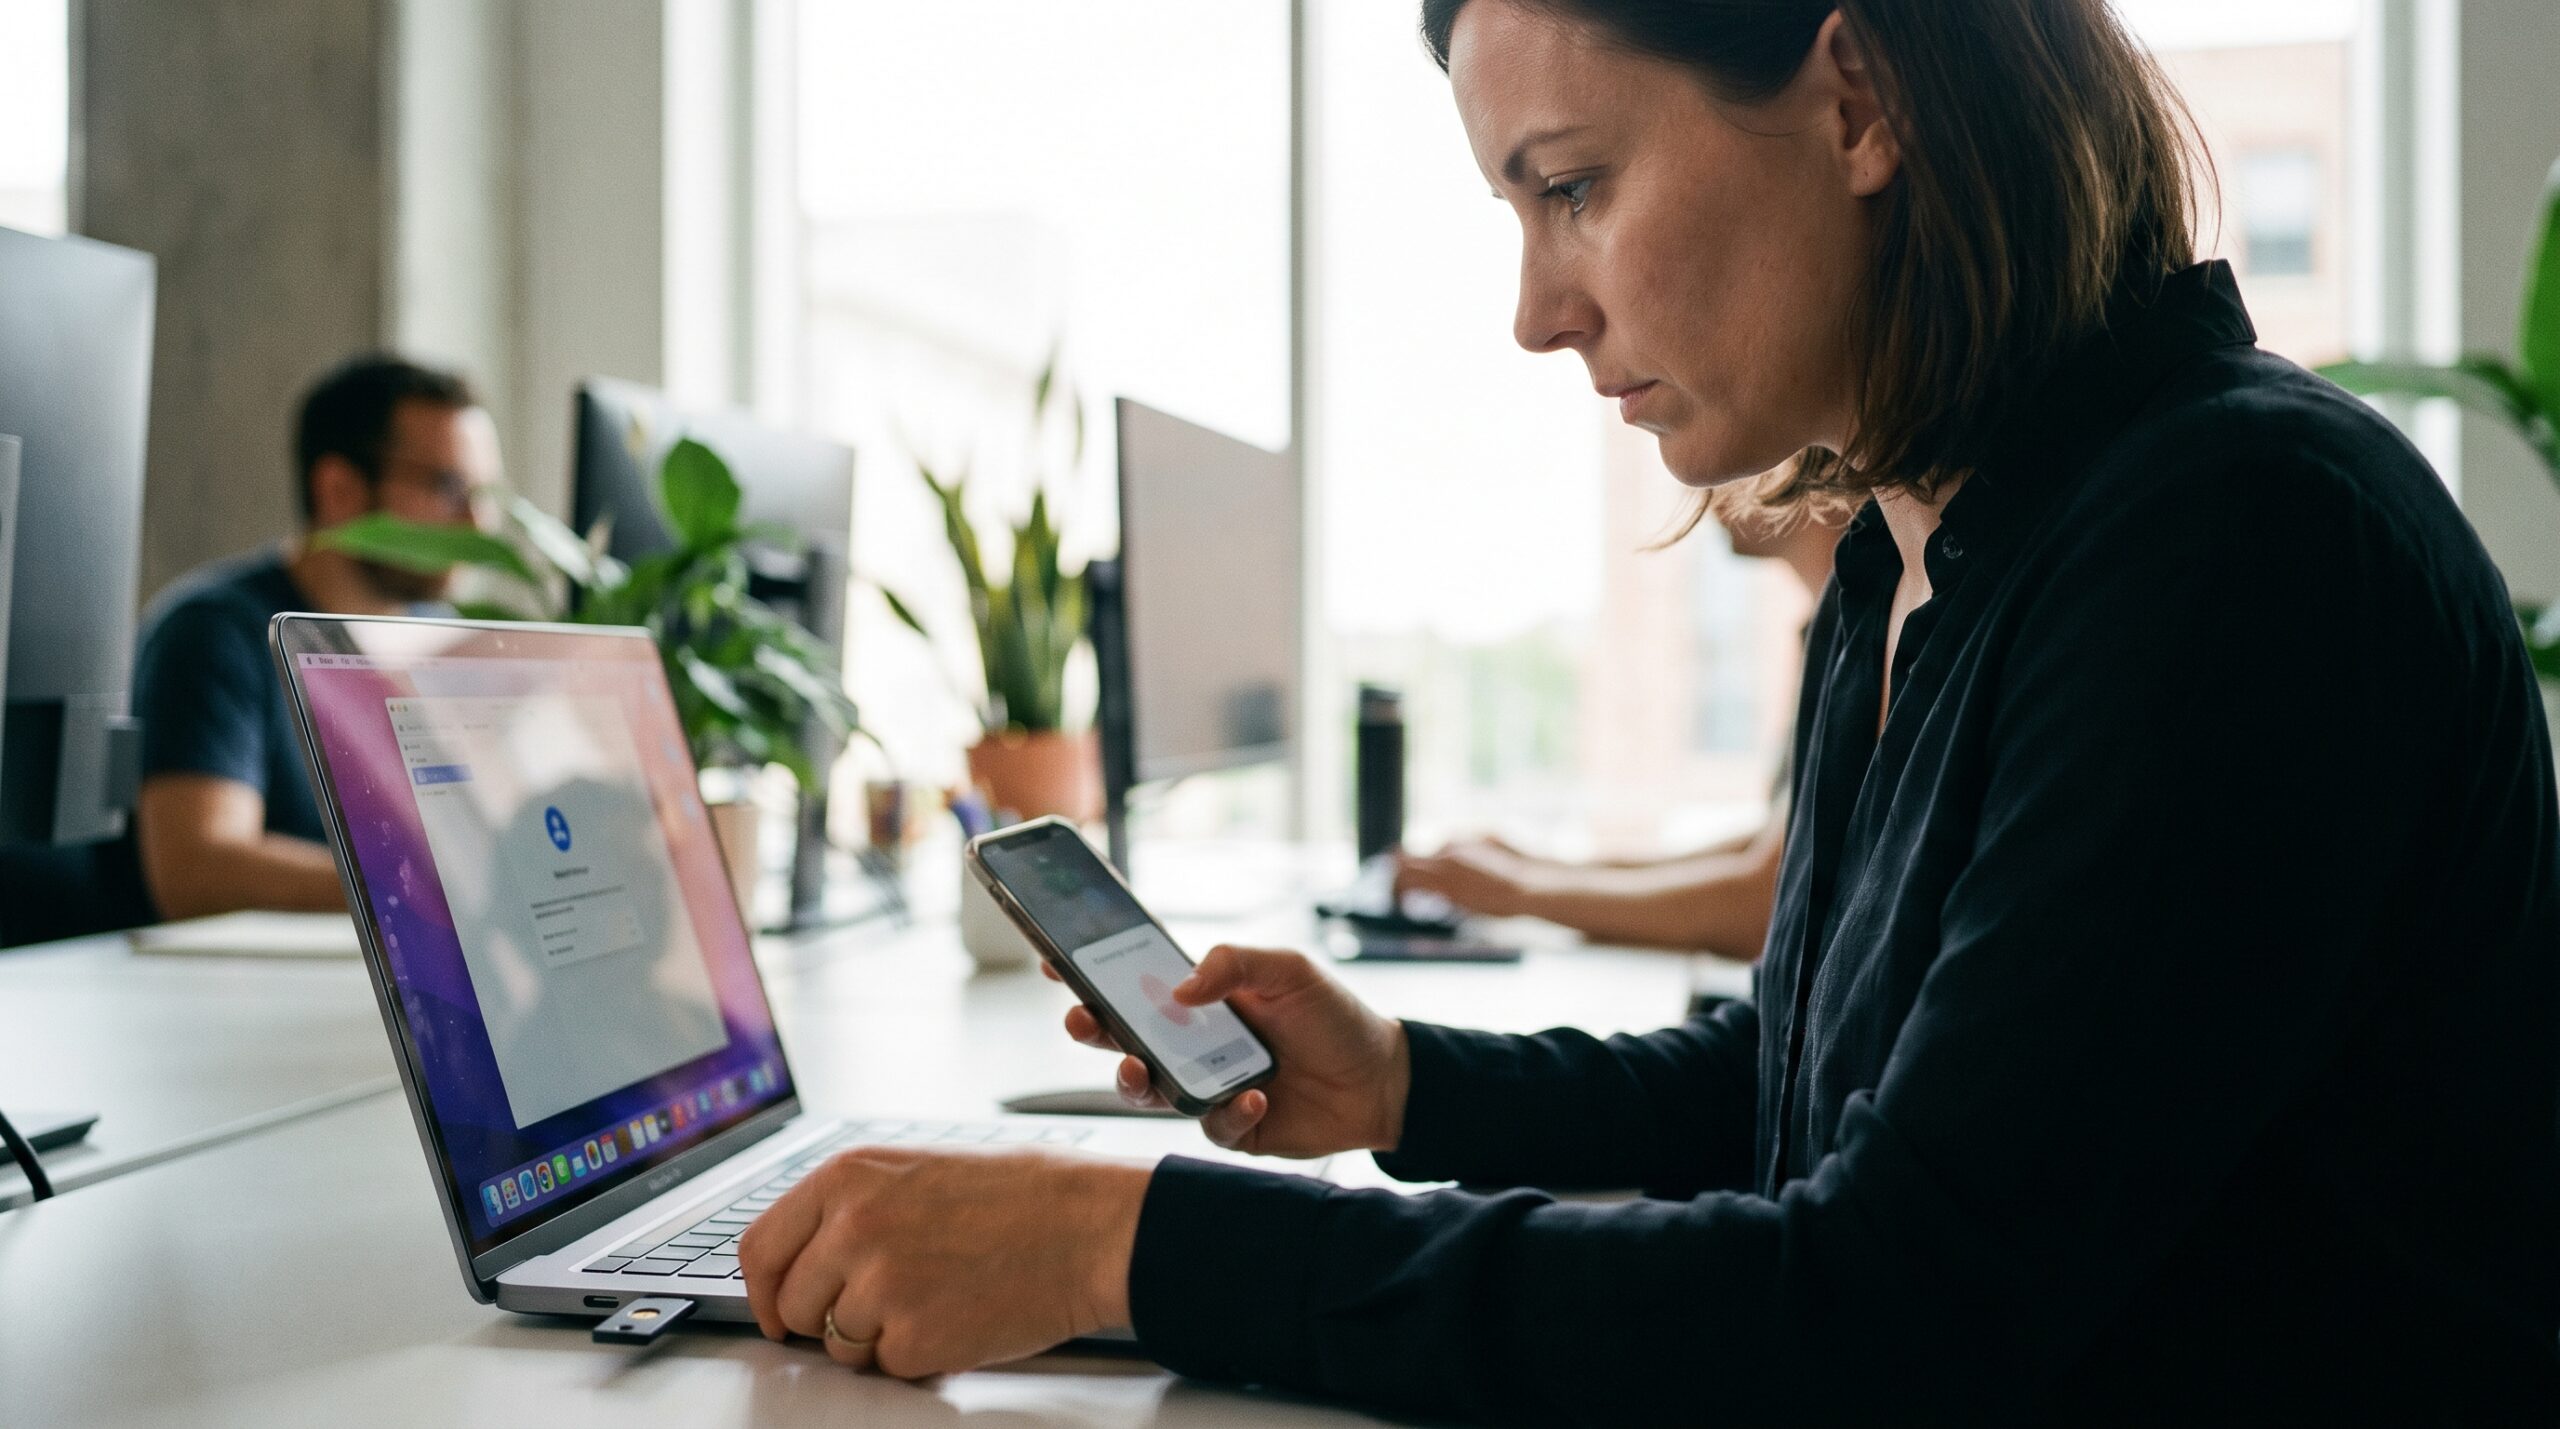
- Wachtwoorden uit: Advanced Account Security vereist passkeys of fysieke security keys en schakelt wachtwoordlogin uit (OpenAI, productupdate).
- Herstel wordt ‘hard’: e-mail- en sms-herstel worden uitgezet. Herstel kan alleen nog via backup passkeys, security keys of een recovery key. OpenAI waarschuwt bovendien dat support je dan niet kan ‘terughalen’ in je account.
- Kortere sessies + meer zicht: sessies worden verkort en je krijgt alerts bij inloggen; daarnaast kun je actieve sessies op apparaten beheren.
- Automatisch geen training: gesprekken van accounts met deze modus worden niet gebruikt voor modeltraining, aldus OpenAI.
Die trade-off (meer veiligheid, maar minder ‘gemak’ bij herstel) is precies waarom dit nieuws is: het verplaatst verantwoordelijkheid naar de gebruiker. In de praktijk betekent dit dat je als team expliciet moet afspreken wie recovery keys beheert en hoe je die veilig opslaat.
Waarom dit nu gebeurt: AI wordt infrastructuur
OpenAI zet de stap in een periode waarin AI-diensten steeds meer ‘core’ worden voor werkprocessen. Dat zie je ook terug in OpenAI’s eigen verhaal over schaal en infrastructuur, zoals hun technische uitleg over lage-latency spraak via WebRTC: real-time AI vraagt om productie-grade keuzes. Security hoort daar bij.
Op ai-feiten.nl schreven we eerder al over hoe OpenAI spraak-AI op schaal uitrolt en waarom realtime voice agents steeds belangrijker worden. Hoe meer functies je aan één account hangt, hoe aantrekkelijker dat account wordt voor aanvallers.
Wat betekent dit voor jou (en voor organisaties)?
Voor individuen met verhoogd risico is dit vooral goed nieuws: je kunt in één keer overstappen naar phishing-resistente beveiliging, inclusief fysieke keys (OpenAI werkt hiervoor samen met Yubico). Voor organisaties is het een signaal: de baseline schuift op van ‘wachtwoord + sms’ naar passkeys/keys + strak sessiebeheer.
NIST wijst er in zijn digitale-identiteitsrichtlijnen bovendien op dat standaarden rond authenticatie en levenscyclusbeheer evolueren (SP 800-63 is inmiddels opgevolgd door nieuwere versies; zie de NIST-overzichtspagina). De boodschap is duidelijk: sterke authenticatie is geen ‘extra’, maar een randvoorwaarde.
Bottom line: als je ChatGPT of Codex gebruikt voor gevoelige projecten, is Advanced Account Security een logische stap—mits je de recovery serieus organiseert. Wie dat niet doet, ruilt een groot risico (phishing) in voor een ander risico: jezelf buitensluiten.